은행 개인정보 유출 조회 방법, 신한·국민·하나 내 정보 확인하기
최근 주요 시중은행과 제2금융권에서 대규모 개인정보 유출 사고가 발생하면서, 내가 이용하는 은행에서 내 정보도 털렸는지 확인하려는 소비자들이 급증하고 있습니다. 이번 사태는 핵심 금융거래 시스템이 아닌 대출모집인용 조회 서비스나 영업지원 시스템 등 외부에 노출된 부가 시스템의 허점을 파고든 것이 특징입니다. (조사 기준일: 2026년 10월 6일)
하지만 언론 기사마다 피해 대상과 확인 경로가 다르고, '고객 정보'와 '업무 관계자 정보'가 섞여 있어 혼란이 큽니다. 금융사별 실제 유출 대상과 개인이 직접 확인하는 경로를 명확하게 짚어드립니다.
🔍 금융권 해킹 사태 핵심 요약 (2026년 10월 기준)
- 고객 피해 확인 금융사: 신한은행(약 2만 5천 명), KB국민은행(119명), 하나은행(89명) 등
- 직원·모집인 피해 금융사: BNK부산은행(외주 직원), 현대캐피탈(대출모집인) 등 대상 성격 구분 필요
- 조회 시 주의사항: 정부 통합 조회 서비스('털린 내 정보 찾기' 등)로는 이번 사고를 직접 조회할 수 없으므로 은행별 개별 확인 필수
- 핵심 후속 조치: 대상 고객 개별 통지 확인 및 유출 항목(연락처·주민번호 등)에 따른 명의도용·스미싱 주의
금융권 연쇄 해킹, 어디서 정보가 유출되었나?
이번 해킹 사고는 전형적인 핵심 서버 침투가 아니라, 외곽 부가 시스템의 취약점을 노린 연쇄 공격 형태로 나타났습니다. 공격자는 IP를 변경해 가며 여러 금융사를 상대로 접근을 시도한 것으로 파악되고 있습니다.
다만 주의할 점은 피해 대상이 모든 일반 은행 고객인 것은 아니라는 점입니다. 실제 고객 개인정보가 유출된 곳과 외주 직원, 대출모집인 등 업무 관계자 정보가 유출된 곳이 섞여 있으므로 정확한 구분이 필요합니다.
| 구분 | 해당 금융회사 | 유출 대상 및 확인 상황 |
|---|---|---|
| 고객 개인정보 유출 확인 | 신한은행, KB국민은행, 하나은행 등 | 실제 일반 금융 고객의 개인정보 및 신용정보 유출 확인 (신한 약 2만 5천 명 등) |
| 직원·모집인 정보 유출 | BNK부산은행, 현대캐피탈 등 | 일반 고객이 아닌 외주 개발직원(부산은행) 및 대출모집인(현대캐피탈) 중심 유출 |
| 공격 시도 포착 (유출 미확인) | 토스뱅크, 우리은행, NH농협은행 등 | 유사한 침투 시도는 탐지되었으나, 대규모 고객 정보 유출은 현재까지 미확인 |
내 정보 유출 조회, '털린 내 정보 찾기'와 무엇이 다른가?
인터넷상에서 흔히 추천하는 정부 공인 조회 서비스인 개인정보보호위원회 '털린 내 정보 찾기'나 금융감독원 '파인(FINES)' 서비스는 이번 은행 해킹 사고의 직접적인 피해를 조회하는 수단이 아닙니다.
⚠️ 주의해야 할 조회 서비스의 차이점
- 털린 내 정보 찾기: 다크웹 등 인터넷상에 불법 유통된 아이디와 비밀번호 계정정보 노출 여부를 점검하는 보조 수단입니다. 이번 은행 부가 시스템 해킹 피해를 통합 조회해주지 않습니다.
- 이번 은행 해킹 조회: 대출모집인 시스템 및 영업지원 시스템을 통해 유출된 정보는 각 금융사가 자체 보유한 고객 데이터베이스 기준이므로, 아래에 정리된 은행별 개별 확인 경로를 통해서만 파악할 수 있습니다.
주요 피해 금융사별 실제 유출 여부 확인 방법
금융사마다 피해 규모와 확인 방식을 다르게 운영하고 있습니다. 일반 고객이라면 아래 표를 참고해 내가 이용하는 은행의 조회 경로를 확인해 보는 것이 가장 정확합니다.
| 금융사 | 현재 확인된 피해 규모 | 본인 확인 방법 및 경로 | 주요 유출 항목 특징 |
|---|---|---|---|
| 신한은행 | 고객 약 2만 5천 명 | 홈페이지 고객센터 → 보안서비스 → 개인정보보호정책 메뉴 및 슈퍼SOL 앱 내 조회 메뉴 | 고객명, 연락처, 연소득, 대출한도, 일부 주민번호·CI 등 |
| KB국민은행 | 고객 119명 | 대상 고객 개별 통지 및 별도 전담 상담센터 운영 | 개인신용정보 일부 |
| 하나은행 | 고객 89명 | 대상 고객 개별 통보 및 공식 고객센터 문의 | 주민번호, 성명, 주소, 이메일, 연락처, 직장명 등 (※ 모바일뱅킹 거래정보와는 무관) |
피해 대상이라면? 2차 피해 예방 요령
이번 사고로 유출된 정보는 주로 연락처, 성명, 주소, 직장정보 등입니다. 인터넷뱅킹 비밀번호가 통째로 털린 것은 아니므로 맹목적인 비밀번호 변경보다는 실제 유출된 항목에 따른 실질적인 방어가 중요합니다.
1. 개별 통지 및 공식 알림 꼼꼼히 확인하기
신한·국민·하나 등 유출이 확인된 금융사는 대상 고객에게 개별 통지를 진행하고 있습니다. 스팸으로 오인하기 쉬운 은행 공식 알림톡이나 문자를 주의 깊게 살펴봐야 합니다.
2. 명의도용 및 금융사칭 스미싱 대비하기
주민번호나 연락처 등이 포함된 경우 이를 악용한 보이스피싱, 지인 사칭, 대출 빙자 스미싱 시도가 늘어날 수 있습니다. 출처가 불분명한 문자 속 링크는 절대 클릭하지 말고, 계좌개설·여신거래 차단 서비스 등을 활용하는 것이 안전합니다.
자주 묻는 질문 (FAQ)
Q. 농협이나 우리은행 안내 문자를 못 받았는데 대상이 아닌가요?
A. 2026년 10월 6일 기준 우리은행과 NH농협은행에서는 고객 개인정보 유출이 확인되지 않았습니다. 다만 조사가 진행 중인 사안인 만큼 이후 금융사 공식 안내를 확인하는 것이 좋습니다.
Q. 내 정보가 유출되었다면 인터넷뱅킹 비밀번호도 당장 바꿔야 하나요?
A. 현재까지 공개된 피해 내역에서는 인터넷뱅킹 비밀번호가 유출 항목으로 확인되지 않았습니다. 다만 평소 보안 점검 차원에서 타사와 다른 비밀번호로 주기적으로 변경하는 것은 좋습니다.
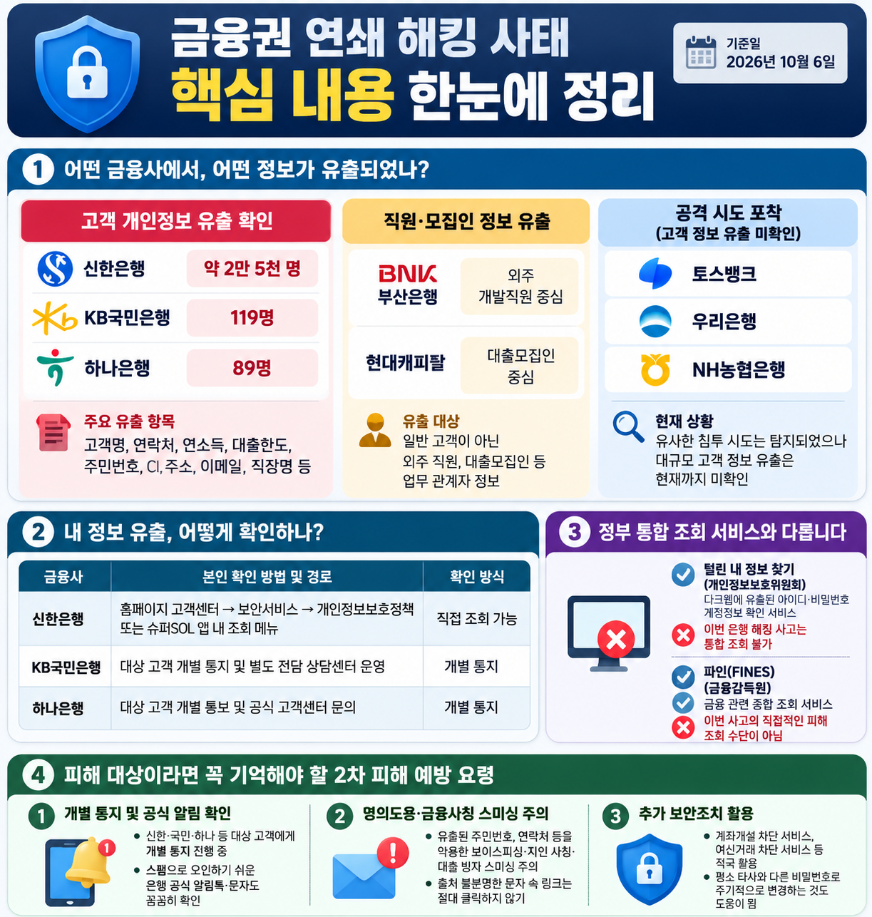
은행별 조회 경로 확인과 유출 항목에 맞는 2차 피해 방어가 핵심
금융권 연쇄 해킹 사태는 대형 금융사라 하더라도 외곽 부가 시스템의 허점을 통해 정보가 샐 수 있음을 보여주었습니다. 무작정 통합 조회 사이트를 찾기보다 내가 이용하는 은행의 공식 확인 경로(신한은행 홈페이지 메뉴, 국민·하나은행 개별 통지 등)를 통해 대상 여부를 파악하고, 연락처나 주민번호 노출에 따른 스미싱 및 명의도용을 철저히 경계하는 실용적인 대응이 필요합니다.
'트렌드 인사이트' 카테고리의 다른 글
| 검찰청 폐지 후 고소장 어디에 내나요? 경찰·중수청 접수처와 기존 사건 처리 (0) | 2026.10.03 |
|---|---|
| 서울 아파트 전셋값 오르는 이유, 전세 매물이 부족해진 3가지 원인 (0) | 2026.10.02 |
| 국립의전원 15년 의무복무 조건, 수련기간 포함·군 복무 제외 (0) | 2026.10.02 |
| 2026 노벨상 발표 일정·한국시간은? 문학상 오후 8시, 실시간 확인 방법 (0) | 2026.10.02 |
| 양육비 선지급 소득요건 폐지, 누가 받을까? 대상 조건·신청방법 (0) | 2026.10.02 |


댓글